Organisation Manager
Dies ist der Hauptweg, um Personen Zugriff auf Geräte in Yggio zu geben. Bauen Sie den Baum, setzen Sie die Personen hinein, teilen Sie Ressourcen hinein, und wer was erreicht, folgt daraus, wo jede Person sitzt.
Zugriffsrechte auf einer einzelnen Ressource und User Groups sind der Ausweichweg, für die quer liegenden Fälle, die ein Baum nicht ausdrücken kann: jemand, der ein Gerät aus einem Zweig braucht, zu dem er nicht gehört, oder eine über Organisationen hinweg zusammengestellte Gruppe von Personen. Greifen Sie dazu, wenn eine Organisation die gewünschte Freigabe nicht ausdrücken kann.
Eine Organisation ist ein Baum aus Einheiten, in die Ressourcen geteilt werden und in dem Mitglieder an einer Stelle Zugriff erhalten. Teilen Sie ein Gerät auf einer Einheit, und jeder mit Zugriff auf diese Einheit erreicht es, einschließlich aller weiter oben.
Wer Berechtigungen in einem Dateisystem verwaltet hat, kennt die Form bereits. Einheiten sind Ordner, Ressourcen sind Dateien, und Zugriff auf einen Ordner erreicht alles darin.
| Begriff | Was es ist |
|---|---|
| Organisation | Der gesamte Baum, seine Mitglieder und die hineingeteilten Ressourcen |
| Wurzeleinheit | Die Spitze des Baums. Wird meist auf den Namen der Organisation umbenannt |
| Untereinheit | Eine Einheit innerhalb einer anderen Einheit |
| Mitglied | Ein Benutzerkonto, das zur Organisation gehört |
| Ressource | Ein Gerät, eine App, ein Connector, eine Berichtsvorlage, ein Basic Credentials Set, ein Dashboard, ein Bild, ein Geofence oder eine Gerätegruppe |
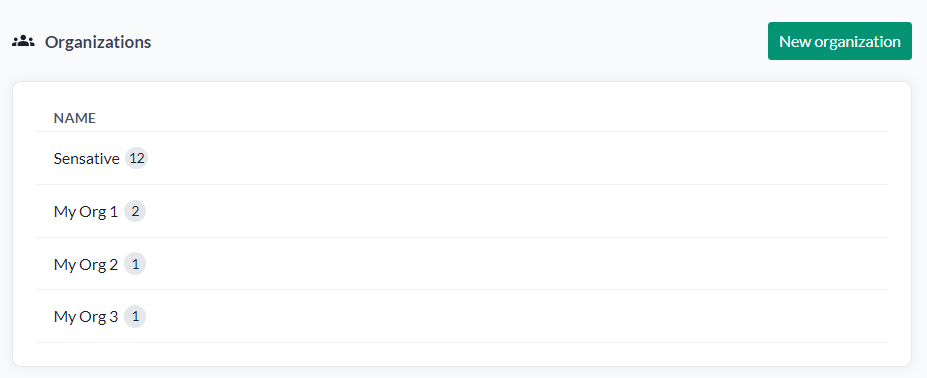
Organizations in der oberen Leiste listet jede Organisation auf, die Sie erreichen, mit ihrer Zahl an Mitgliedern. Eine zu öffnen versetzt Sie in ihren Baum, mit der Einheitenhierarchie in der Seitenleiste.
Der Rest dieser Seite folgt dem Produkt in drei Teilen:
- Die Organisation - Manage organization: die Organisation selbst, ihre Mitglieder und Kontakte, und was in sie geteilt wurde. Sie gibt niemandem Zugriff auf etwas.
- Eine Organisationseinheit - wo Zugriffsrechte vergeben werden.
- Branding - der Reiter Branding der Organisation: Ihr eigener Name, Ihr Logo und Ihre Farben in Yggio.
Hier anfangen
Der schnellste Weg
Eine Einheit, und kein Baum zu entwerfen:
- Legen Sie die Organisation an. Sie kommt mit einer Wurzeleinheit; belassen Sie es dabei.
- Nehmen Sie Ihre Leute im Reiter Members auf und vergeben Sie ihnen dann Zugriff im Reiter Unit members der Wurzeleinheit.
- Setzen Sie Share all resources? für mindestens ein Mitglied auf Yes. Alles, was dieses Mitglied besitzt, ist damit auf der Wurzel geteilt, und jeder mit Zugriff dort kann damit arbeiten.
Damit läuft die Organisation. Untereinheiten sind dafür da, dass verschiedene Personen verschiedene Teile sehen - fügen Sie sie hinzu, wenn es so weit ist, nicht vorher.
Eine erste Organisation, von Anfang bis Ende
Zugriffsrechte werden auf einer Einheit gesetzt, nicht auf der Organisation. Manage organization hat keine Berechtigungsschaltflächen; wählen Sie eine Einheit im Baum der Seitenleiste, und vergeben Sie den Zugriff dort.
- Öffnen Sie Organizations in der oberen Leiste und legen Sie eine an. Sie beginnt mit einer einzigen Wurzeleinheit.
- Öffnen Sie die Organisation und nehmen Sie die Personen auf, im Reiter Members unter Manage organization. Jemanden hier aufzunehmen macht ihn zum Mitglied. Es gibt ihm noch keinen Zugriff auf irgendetwas.
- Klicken Sie eine Einheit im Baum der Seitenleiste an. Die Wurzeleinheit genügt für den Anfang. Zugriff wird je Einheit vergeben, eine Einheit muss also ausgewählt sein, bevor es etwas gibt, worauf man ihn vergeben kann.
- Suchen Sie im Reiter Unit members der Einheit die Person und klicken Sie die Schaltflächen für den Zugriff an, den sie haben soll: Read, Write, Admin oder Peek.
- Teilen Sie Ressourcen in die Einheit: setzen Sie Share all resources? für ein Mitglied im Reiter Unit members auf Yes, oder teilen Sie einzelne Geräte aus den Gerätedetails oder über Mehrere auswählen, und Gerätegruppen, indem Sie die Gruppe in der Geräteliste aufklappen und Edit group öffnen.
Das Mitglied erreicht nun diese Ressourcen, und hier können Sie aufhören. Alles danach wiederholt dieselben drei Schritte: eine Untereinheit anlegen, Ressourcen hineinteilen, und Personen Zugriff auf der Ebene des Baums geben, die dem entspricht, wie viel sie sehen sollen.
Hinweis: ein Mitglied ohne Zugriffsrechte auf irgendeiner Einheit gehört zur Organisation, sieht aber nichts. Die Schritte 3 und 4 sind es, die ihm Zugriff geben.
Wie Zugriff fließt
Zwei Mechanismen, und es hilft, sie auseinanderzuhalten.
Vererbung. Zugriff, der auf einer Einheit vergeben wird, gilt für diese Einheit und für jede Untereinheit darunter. Geben Sie einem Mitglied Read auf der Wurzel, und es liest alles in der Organisation. Vergeben Sie ihn drei Ebenen tiefer, liest es nur diesen Zweig.
Ausdrückliche Freigabe. Eine Ressource wird in eine Einheit geteilt und wird dort erreichbar. Es gibt genau drei Sharing Policies, und es lohnt sich, sie auseinanderzuhalten.
| Sharing Policy | Was geteilt wird | Wo sie gesetzt wird |
|---|---|---|
| Alles teilen | Alles, was das Mitglied besitzt, mit einem Schalter | Share all resources? im Reiter Unit members der Einheit |
| Eine Gerätegruppe teilen | Die Gruppe und jedes Gerät darin | Gruppe in der Geräteliste aufklappen, Edit group, dann der Zugriffsdialog |
| Eine einzelne Ressource teilen | Diese Ressource allein | Gerätedetails für ein Gerät, Mehrere auswählen für mehrere, oder der Zugriffsdialog auf einem Dashboard, Konnektor oder Geofence |
Eine geteilte Gerätegruppe bleibt lebendig, und sie ist die Policy der Wahl, wenn sich die Menge ändert. Wer die Gruppe erreicht, erreicht die Geräte darin. Ein Gerät, das später in die Gruppe kommt, wird darüber erreichbar, ohne erneut geteilt zu werden, und ein Gerät aus der Gruppe zu nehmen entzieht es auf demselben Weg. So lassen sich verschiedene Gerätemengen an verschiedenen Stellen des Baums platzieren und danach über die Gruppenzugehörigkeit pflegen, statt Gerät für Gerät zu teilen und die Freigabe wieder zu beenden.
Beides greift ineinander: die Zugriffsstufe eines Mitglieds kommt von den Einheiten, auf denen es Rechte hat, und was es erreicht, kommt daher, was in diese Einheiten geteilt wurde.
Eine Sharing Policy wählen
Die Wahl folgt daraus, wem die Geräte gehören, und es gibt zwei häufige Formen.
Ein zentraler Eigentümer. Jedes Gerät gehört einem Konto - dem Eigentümer der Liegenschaft oder der IT-Abteilung. Fassen Sie sie in Gerätegruppen entlang dessen zusammen, wonach der Baum gegliedert ist, und teilen Sie jede Gruppe auf der Einheit, zu der sie gehört. Dann ist die Gruppenzugehörigkeit das Einzige, was gepflegt werden muss, und eine Person kann verschiedene Gerätemengen an verschiedenen Stellen des Baums platzieren, ohne die Freigaben erneut anzufassen.
Eigentum auf Personen verteilt. Jedes Gerät gehört der Person, die dafür verantwortlich ist - einem Hausmeister für sein Gebäude, einem Mieter in seiner Wohnung. Jede von ihnen setzt Share all resources? auf der eigenen Untereinheit, und was sie besitzt, wird dort erreichbar, ohne dass eine zentrale Stelle es anfasst.
Die dritte Policy, eine Ressource einzeln zu teilen, ist für die Ausnahmen von beidem da.
Eine Freigabe je Organisation
Jede Freigabe hat einen Platz pro Organisation. Dasselbe Mitglied, dieselbe Gruppe oder dieselbe Ressource auf einer zweiten Einheit derselben Organisation zu teilen wird abgelehnt, und die erste Freigabe bleibt bestehen. Bei Alles teilen nennt die Meldung die Einheit, auf der sie bereits geteilt ist - gehen Sie dorthin, schalten Sie sie ab, und teilen Sie sie dann dort, wo Sie sie haben wollen. Bei einer Gerätegruppe oder einer einzelnen Ressource sagt die Meldung nur, dass sie bereits anderswo in der Organisation geteilt ist, Sie müssen sie also womöglich suchen; die Schaltfläche Source auf einem Tab Ressourcen nennt die Einheit, auf der sie geteilt ist.
Dieselbe Ressource kann in mehrere Organisationen geteilt werden. Die Organisationen sehen die Freigaben der jeweils anderen nicht, ein Gerät kann also gleichzeitig einem Eigentümer und dessen Dienstleister dienen, jeweils im eigenen Baum.
Jede Freigabe reicht über den ganzen Weg. Auf einer Einheit zu teilen vergibt auch jede Einheit auf dem Weg von der Wurzel bis dorthin, und jedes Mitglied dort erhält die Ressource auf der Stufe, die es in seiner eigenen Einheit hat - beim Teilen gibt es keine Stufen auszuwählen. Deshalb ist eine tief im Baum geteilte Ressource für alle mit Zugriff weiter oben erreichbar, und deshalb gilt als Einheit der Freigabe die tiefste, auf der sie vergeben ist. Mitglieder, die nur in einer Untereinheit darunter stehen, erreichen sie nicht.
Die Organisation
Manage organization in der oberen linken Ecke öffnet die Organisation selbst, in welcher Einheit Sie auch stehen. Sie hat bis zu sechs Reiter: Zusammenfassung, Mitglieder, Ressourcen und Zugriffsdetails, die alle in der Organisation sehen, dazu Externe Kontakte für Organisationsadministratoren und den Eigentümer und Branding für einen OEM-Administrator. Einen Reiter zu sehen ist nicht dasselbe, wie zu sehen, was darin steht - Mitglieder und Zugriffsdetails stehen allen offen, zeigen einem einfachen Mitglied aber sehr wenig. Keiner von ihnen vergibt Zugriff auf irgendetwas; das geschieht auf einer Einheit.
Eine Organisation ist selbst eine Ressource, wie ein Gerät oder ein Dashboard, und wie jede andere Ressource hat sie genau einen Eigentümer.
Diesen Eigentümer zu wechseln oder einem anderen Konto Adminrechte auf der Organisation selbst zu geben, hat noch keine Oberfläche. Beides lässt sich über die REST-API erledigen - siehe Swagger und API-Zugriff.
Wer eine anlegen darf. Eine Organisation anzulegen erfordert die Plattform-Rolle admin. Editor, Installer und die Viewer-Rollen werden abgewiesen.
Zu einer Organisation zu gehören nimmt die Möglichkeit zusätzlich weg: sowohl ein innerhalb einer Organisation angelegter Benutzer als auch ein bestehendes Konto, das einer hinzugefügt wird, wird als zugehörig markiert, und ein Konto mit dieser Markierung kann keine eigenen Organisationen anlegen - Organisationsadministrator zu sein ändert daran nichts. Ein Eigentümer, der sich selbst seiner eigenen Organisation hinzufügt, ist die Ausnahme und behält die Möglichkeit.
Zusammenfassung
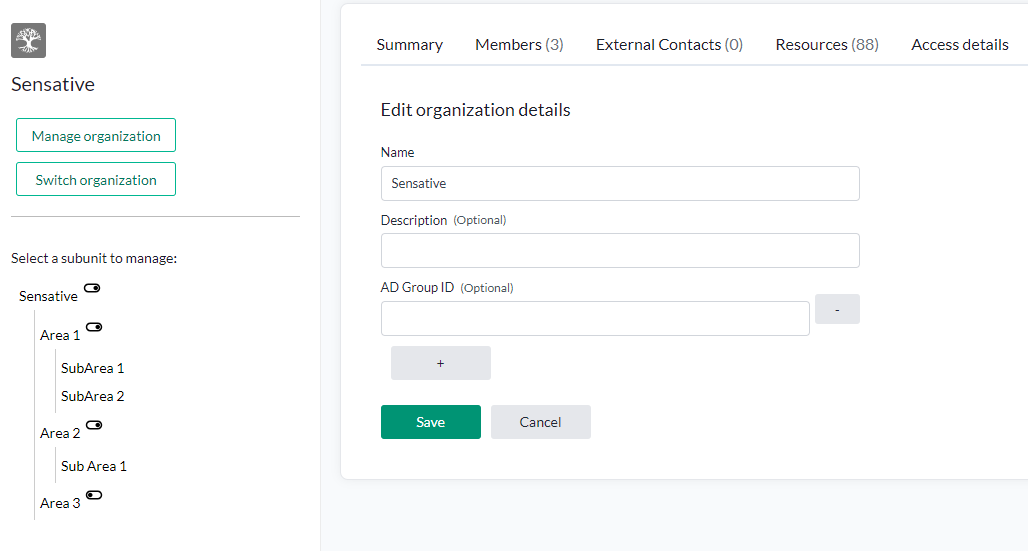
Der Name der Organisation, ihre Beschreibung und ihre AD Group IDs.
Edit und Delete sieht nur der Eigentümer; ein Organisationsadministrator bekommt sie nicht. Edit öffnet die obigen Felder, mit + und - zum Hinzufügen und Entfernen von AD-Group-ID-Zeilen und Save oder Cancel zum Abschließen.
Die AD-Gruppenzuordnung funktioniert nur, wo ein SAML-Identitätsanbieter im Einsatz ist. Wenden Sie sich an Ihren technischen Ansprechpartner, um einen einzurichten.
Mitglieder
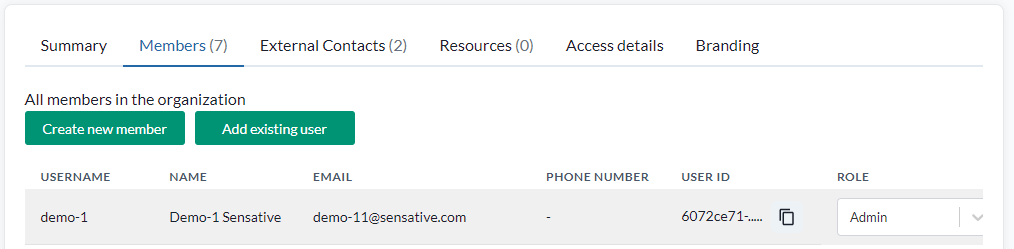
Eine Liste aller in der Organisation: Benutzername, vollständiger Name, E-Mail, Telefonnummer, Benutzer-Id mit einer Schaltfläche zum Kopieren, und Rolle. Eine Suche gibt es nicht, eine große Organisation wird also durch Blättern gelesen.
Alle in der Organisation sehen diesen Reiter, aber nicht dasselbe darin. Organisationsadministratoren, der Eigentümer und Einheitenverantwortliche sehen alle Mitglieder; ein einfaches Mitglied sieht nur seine eigene Zeile und kann daher nicht erkennen, wer sonst zur Organisation gehört. Administratoren und Einheitenverantwortliche sehen zusätzlich die Spalte AD-Gruppe, wenn die Organisation eine AD-Gruppe hat, sowie die Aktionen zur Verwaltung jedes Mitglieds.
Organisationsadministratoren und der Eigentümer haben zwei Wege, Personen aufzunehmen.
Create new member legt ein neues Yggio-Konto an und nimmt es in die Organisation auf.
| Feld | |
|---|---|
| First name, Last name | Erforderlich |
| Erforderlich. Wird für die erste Anmeldung und die Passwortwiederherstellung genutzt | |
| Phone number | Optional |
| Username | Der Anmeldename. Die E-Mail-Adresse zu verwenden ist üblich |
| Password | Erforderlich. Ein Einmalpasswort ist die sicherere Wahl |
| Role | Die Plattformrolle des Mitglieds |
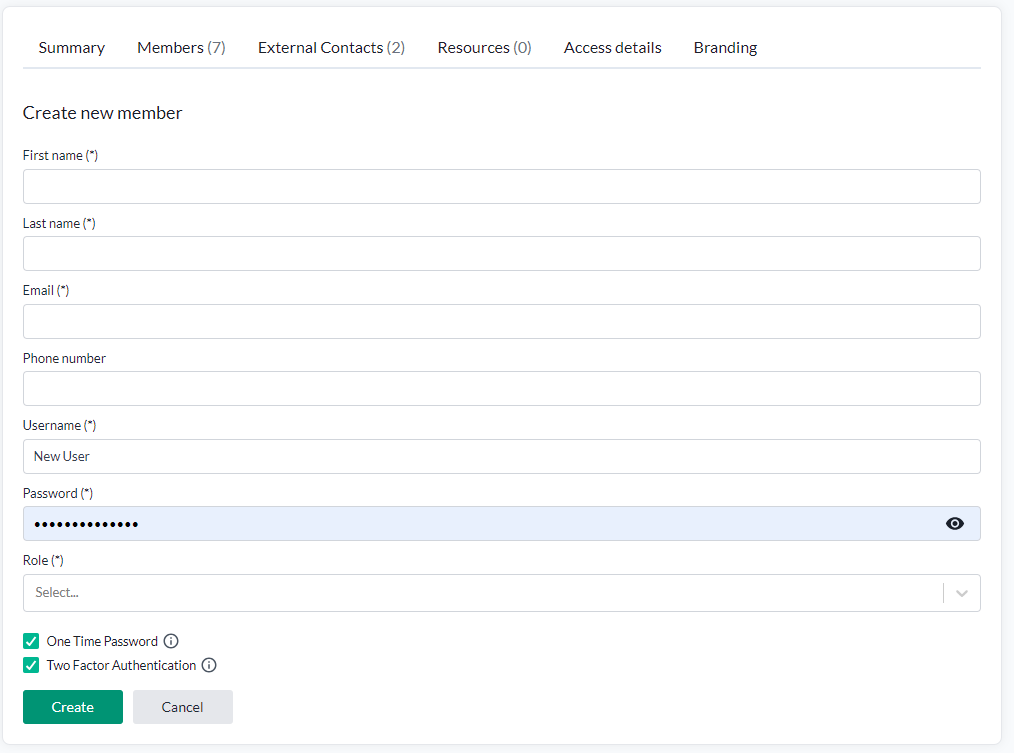
Zwei-Faktor-Authentifizierung wird unterstützt und lässt sich hier einschalten.
Add existing member nimmt ein bereits bestehendes Konto auf, sodass eine Person mehreren Organisationen angehören kann. Geben Sie die User-ID des aufzunehmenden Benutzers an, wie sie in der Mitgliederliste einer Organisation erscheint, der er angehört.
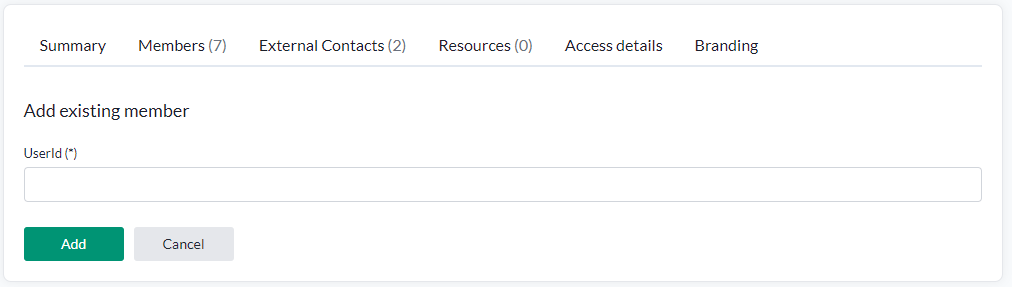
Der Eigentümer einer Organisation kann sich selbst aufnehmen.
Mitgliederaktionen
Die Zeile eines Mitglieds hat eine Aktion, Remove. Sie nimmt das Mitglied aus der Organisation; das Konto selbst bleibt, und sie verlangt zuvor eine Bestätigung.
Die Schaltfläche wird allen gezeigt, die eine Einheit verwalten, die API ist aber strenger, sie geht also nicht immer durch:
- Nur Organisationsadministratoren und der Eigentümer können jemanden entfernen. Ein Einheitenverantwortlicher sieht die Schaltfläche und wird mit "insufficient rights" abgewiesen.
- Ein Organisationsadministrator lässt sich nicht entfernen - weder durch einen anderen Administrator noch durch sich selbst. Die Schaltfläche erscheint in Ihrer eigenen Zeile, ein Klick antwortet aber "Admins cannot be removed or deleted".
Ein Mitglied zu entfernen ist also in der Praxis etwas, das ein Organisationsadministrator mit einem einfachen Mitglied tut. Um einen Administrator herauszunehmen, entziehen Sie ihm zuerst über die REST-API die Administratorrechte - siehe Swagger und API-Zugriff.
Die Angaben eines Mitglieds zu ändern und ein Konto zu sperren ist gar nicht mehr möglich. Beides hatte seinen Platz in der Oberfläche schon zuvor verloren; die dahinterliegenden Endpunkte sind inzwischen ebenfalls entfernt und antworten nun mit 404. Ein Mitglied, das andere Angaben braucht, ändert sie in seinem eigenen Konto.
Mitgliederrollen
Die Zeile jedes Mitglieds zeigt seine Plattformrolle - admin, editor, installer oder eine der Viewer-Rollen. In den Zeilen, die Sie ändern dürfen, wird sie zu einer Auswahl.
Eine Rolle zu setzen ist nicht auf Organisationsadministratoren beschränkt. Verwalten Sie irgendeine Einheit einer Organisation, der das Mitglied angehört, dürfen Sie seine Rolle ändern oder löschen, und eine Rolle zu ändern setzt außerdem voraus, dass Ihre eigene Rolle admin ist.
Die Oberfläche ist noch nicht so weit: heute wird die Auswahl nur Organisationsadministratoren angeboten, ein Einheitenverantwortlicher sieht die Rolle also als einfachen Text und muss die REST-API verwenden, um sie zu ändern.
Niemand ändert seine eigene Rolle - Einheitenverantwortlicher, Organisationsadministrator und Eigentümer gleichermaßen - Ihre eigene Zeile bleibt daher einfacher Text. Bitten Sie einen anderen Administrator in der Organisation, sie für Sie zu ändern.
Externe Kontakte
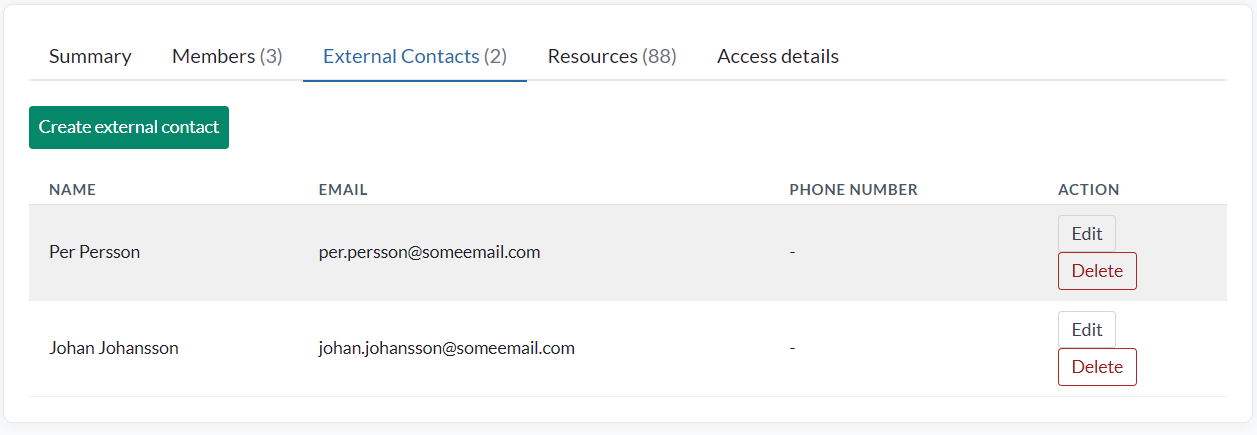
Ein externer Kontakt ist eine E-Mail-Adresse und eine Telefonnummer für jemanden, der Benachrichtigungen erhalten soll - eine E-Mail oder eine SMS aus der Regel-Engine -, ohne ein Yggio-Konto und ohne Zugriff auf die Plattform. Sie werden neben den Mitgliedern in der Kontaktliste der Organisation geführt.
Die Regel-Engine bietet sie als Empfänger an: Kontakte mit einer E-Mail-Adresse in E-Mail-Aktionen, Kontakte mit einer Telefonnummer in SMS-Aktionen. Entfernen Sie einen Kontakt aus der Organisation, scheitert in jeder Regel, die ihn noch nennt, die ganze Aktion - auch die übrigen Empfänger darin erhalten die Benachrichtigung dann nicht mehr -, löschen Sie ihn also auch aus der Regel.
Der Reiter liegt neben Mitglieder und zeigt, wie viele externe Kontakte die Organisation hat. Nur Organisationsadministratoren und der Eigentümer sehen ihn, und nur sie können die Liste ändern.
Die Liste zeigt Name, E-Mail und Telefonnummer jedes Kontakts. Externen Kontakt erstellen fügt einen hinzu.
| Feld | |
|---|---|
| Name | Pflichtfeld |
| Optional. Muss eine gültige E-Mail-Adresse sein | |
| Telefonnummer | Optional. Geben Sie die Nummer mit Ländervorwahl ein, zum Beispiel +46701234567 |
Bearbeiten in der Zeile eines Kontakts öffnet dasselbe Formular mit den gespeicherten Werten. Wird ein Feld geleert und gespeichert, wird es aus dem Kontakt entfernt.
Löschen fragt nach einer Bestätigung und entfernt den Kontakt dann dauerhaft. Das lässt sich nicht rückgängig machen.
Ressourcen
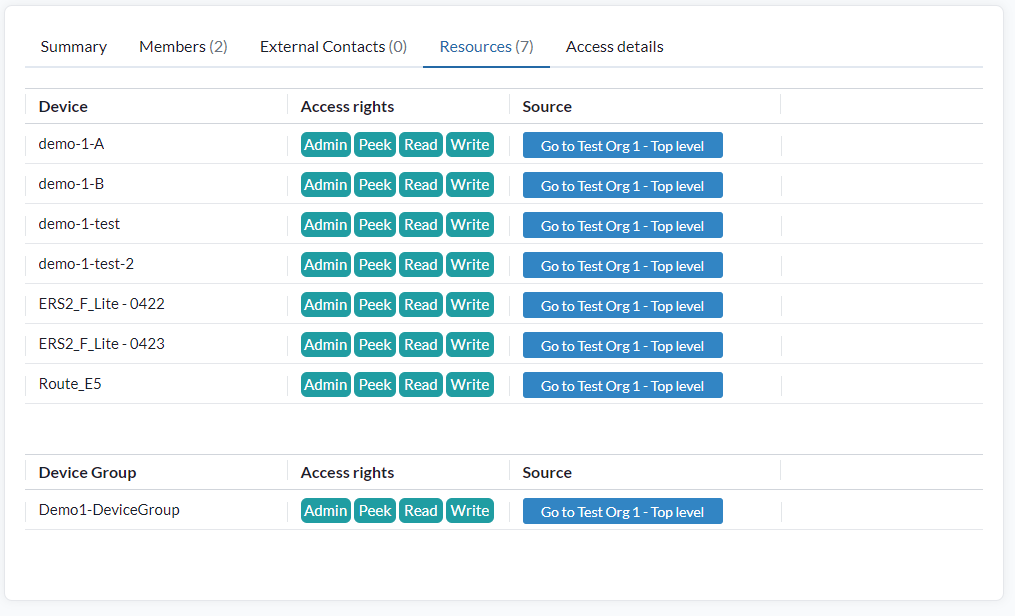
Alles, was in die Organisation geteilt wurde, in je einer Tabelle pro Typ, untereinander: Gerät, App, Connector, Berichtsvorlage, Basic Credentials Set, Dashboard, Bild, Geofence und Gerätegruppe. Ein Typ ohne Inhalt entfällt.
Jede Zeile zeigt die Zugriffsrechte der Ressource und eine Schaltfläche Source, die eine Einheit nennt, aus der sie geteilt wird, und dorthin springt. Da eine Freigabe jede Einheit auf dem Weg von der Wurzel abwärts vergibt, kann die Schaltfläche eine Einheit weiter oben nennen - die Wurzel eingeschlossen - statt derjenigen, auf der die Ressource tatsächlich geteilt wurde. Der Reiter Ressourcen der Einheit selbst ist die verlässliche Stelle, um zu sehen, wo eine Freigabe gemacht wurde.
Ressourcen, die Sie nur peeken dürfen, bleiben aus diesen Tabellen heraus. Freigaben werden hier nicht geändert - dieser Reiter ist die organisationsweite Übersicht darüber, was wo geteilt wurde.
Jede Tabelle blättert für sich, standardmäßig mit 25 Zeilen, und die Seitengröße geht bis 1000 für eine Organisation mit einer großen Flotte.
Zugriffsdetails
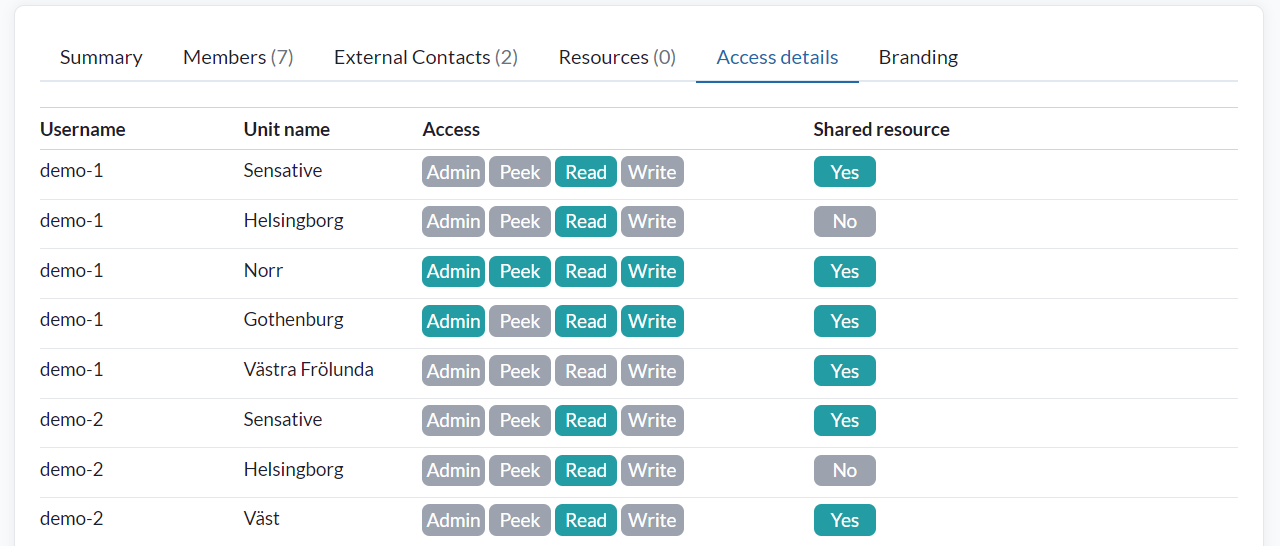
Eine Zeile je Benutzer und Einheit, die die dort gehaltenen Rechte zeigt und ob die eigenen Ressourcen des Benutzers auf dieser Einheit geteilt sind.
Es ist die Übersicht, die beantwortet, wer was erreicht, und der schnellste Weg, ein neues Mitglied richtig einzurichten: jemanden mit derselben Aufgabe suchen und dessen Zeilen nachbilden.
Alle in der Organisation sehen den Reiter, er hat aber nur Zeilen für das, was Sie sehen dürfen: für jemanden, der weder eine Einheit verwaltet noch die Organisation administriert, ist er schlicht leer.
Eine Organisationseinheit
Alles darüber ist Manage organization: die Organisation selbst, wer zu ihr gehört und was in sie geteilt wurde. Nichts davon gibt irgendjemandem Zugriff auf irgendetwas.
Hier werden die Zugriffsrechte verwaltet. Eine Einheit ist der einzige Ort, an dem Zugriff vergeben werden kann, eine Einheit muss also ausgewählt sein, bevor es etwas gibt, worauf man ihn vergeben kann.
Eine Einheit in der Hierarchie anzuklicken öffnet sie. Eine Einheit verhält sich wie ein Ordner: sie enthält Ressourcen, und hier vergebener Zugriff erreicht alles darunter.
Die Wurzeleinheit zeigt den eigenen Namen und die Beschreibung der Organisation statt des wörtlichen Namens "root".
Ein einfaches Mitglied - jemand, der weder Organisationsadministrator ist noch eine Einheit verwaltet - sieht weniger vom Baum. Es sieht nur die Einheiten, auf denen es Rechte erhalten hat, jede mit allem darunter, direkt unter der Wurzel angeordnet; Nachbareinheiten und der übrige Baum bleiben verborgen, und das einzige Mitglied, das es sieht, ist es selbst. Ein Mitglied ohne Rechte auf einer Einheit sieht nur die Wurzel. Administratoren und alle, die eine Einheit verwalten, sehen den ganzen Baum.
Einheiten haben vier Reiter.
Zusammenfassung
Name und Beschreibung der Einheit.
Einheitenmitglieder
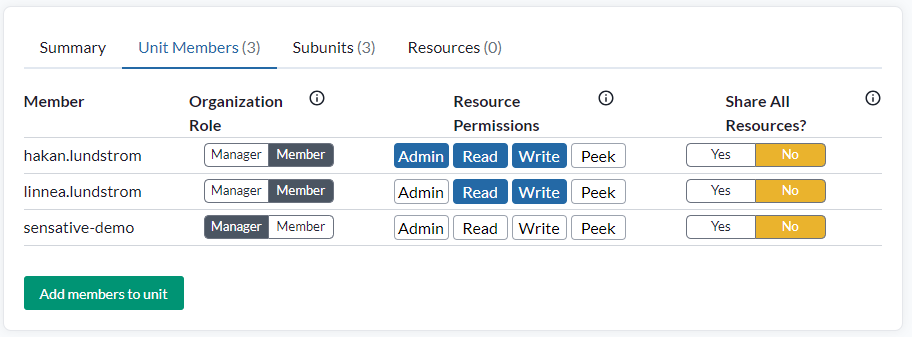
Hier wird Zugriff tatsächlich vergeben, und man erreicht es, indem man zuerst eine Einheit im Baum auswählt. Unter Manage organization gibt es keine Entsprechung: jene Ansicht listet auf, wer zur Organisation gehört, während diese entscheidet, was diese Personen erreichen.
Jedes Mitglied der Einheit hat eine Zeile mit vier Dingen darin.
Organization role ist Manager oder Member.
| Manager | Verwaltet Mitglieder und deren Zugriffsrechte von dieser Einheit an abwärts im Baum, einschließlich des Setzens der Plattformrolle jedes Mitglieds außer sich selbst - solange die eigene Rolle admin ist. Konten anzulegen und bestehende Konten in die Organisation aufzunehmen bleibt bei Organisationsadministratoren und dem Eigentümer |
| Member | Der Standard. Keine Einheitenverwaltung |
Manager zu vergeben und zu entziehen verlangt beides eine Bestätigung.
Manager wird je Einheit gehalten, es auf der Wurzeleinheit zu vergeben deckt also die ganze Organisation ab. Organisationen anlegen erlaubt es nicht - das entscheidet das Konto und nicht die Rolle, wie unter Die Organisation beschrieben.
Resource permissions sind vier Schaltflächen. Eine anzuklicken vergibt die Berechtigung, ein erneuter Klick entzieht sie. Jede wird von jeder Untereinheit darunter geerbt.
| Admin | Die Ressourcen auf dieser Einheit verwalten, einschließlich des Setzens ihrer Zugriffsrechte und des Löschens |
| Read | Daten lesen und die Ressourcen sehen |
| Write | Daten in die Ressourcen schreiben |
| Peek | Das System darf die Ressourcen lesen, sie bleiben für den Kontoinhaber aber unsichtbar. Meist genutzt, um Zugriff auf Connectoren zu geben |
Es sind dieselben vier Stufen wie anderswo in den Zugriffsrechten.
Share all resources? ist Yes oder No. Yes teilt alles, was das Mitglied besitzt, auf dieser Einheit, sodass jeder mit Zugriff auf die Einheit - direkt oder geerbt - auf seiner eigenen Zugriffsstufe damit arbeiten kann.
Alles bedeutet jeden Ressourcentyp, nicht nur Geräte: Gerätegruppen, Dashboards, Bilder, Connectoren, Berichtsvorlagen, Basic Credentials Sets, Geofences und Apps gehen mit.
Views sind die Ausnahme, denn ein View ist keine Ressource. Er trägt keine eigenen Zugriffsrechte, also teilt ihn nichts gesammelt. Ein View wird aus der Geräteliste weitergegeben, einer nach dem anderen.
Alles zu teilen folgt derselben Regel wie jede andere Freigabe - eine Einheit je Organisation, und dieselben Ressourcen können in mehrere Organisationen gehen. Es auf einer zweiten Einheit einzuschalten wird abgelehnt, solange die erste noch an ist. Siehe Eine Freigabe je Organisation.
Beide Richtungen verlangen eine Bestätigung, denn es auszuschalten entzieht alles, was es vergeben hat.
Untereinheiten
Die eigenen Untereinheiten der Einheit, wo der Zweig darunter ausgebaut wird.
Ressourcen
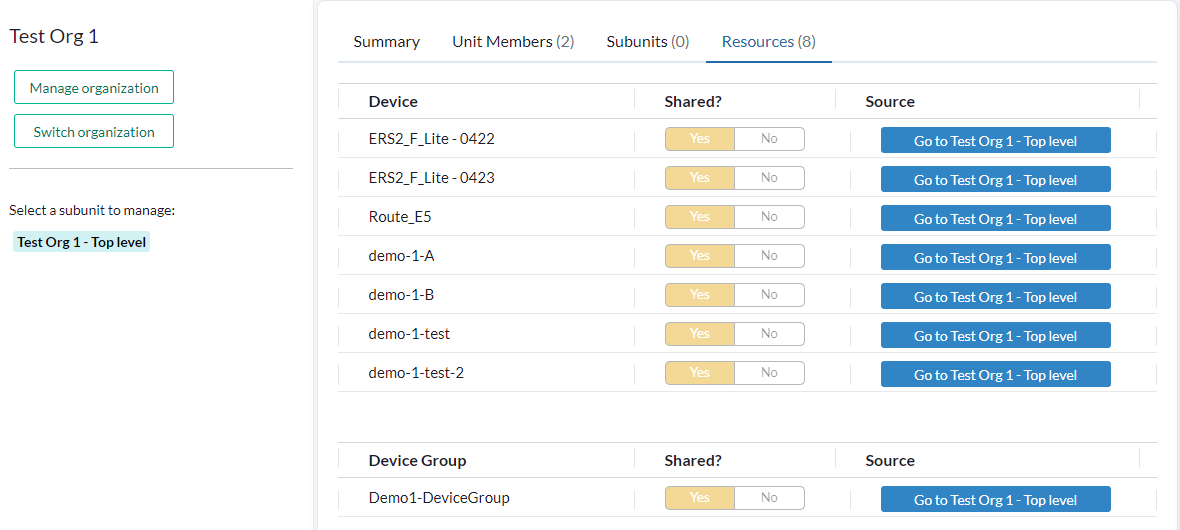
Die auf dieser Einheit verfügbaren Ressourcen, ob hier geteilt oder geerbt. Dieser Reiter ist eine Übersicht darüber, was hier erreichbar ist, und nicht der Ort, an dem geteilt wird - das Einzige, was er ändert, ist das Beenden einer Freigabe. Jede Zeile hat links von Source, das die Einheit nennt, auf der die Ressource geteilt ist, einen Shared?-Schalter mit Yes und No.
Eine Zeile auf No zu stellen beendet die Freigabe. Das verlangt zuerst eine Bestätigung, die Ressource und Einheit nennt, und entfernt die Freigabe dann ganz - auf der Einheit, auf der sie erteilt wurde, und auf jeder Einheit, die sie von dort erreicht hat. Eine geteilte Gerätegruppe wird auf dieselbe Weise über ihre eigene Zeile in der Liste der Gerätegruppen nicht mehr geteilt.
Der Schalter ist ausgegraut bei Zeilen, die nur über die Freigabe eines anderen hier sind - das Share all resources? eines Mitglieds oder eine Gerätegruppe, zu der die Ressource gehört. Diese lassen sich nicht Ressource für Ressource entfernen, also ändern Sie sie dort, wo sie erteilt wurden: in der Einstellung des Mitglieds zum Teilen aller Ressourcen oder in der eigenen Zeile der Gerätegruppe.
Branding
Branding setzt Ihren eigenen Namen, Ihr Logo und Ihre Farben auf Yggio, sodass die Menschen, die Sie betreuen, Ihre Marke sehen statt unserer. Es lohnt sich einzurichten: für eine Kommune oder einen Gebäudeeigentümer, der Mietern Zugang gibt, wirkt die Plattform dann wie ein Teil des eigenen Angebots.
Branding ist eine Zusatzfunktion. Es ist nicht standardmäßig eingeschaltet. Wenden Sie sich an den technischen Support, um es für Ihre Organisation freischalten zu lassen.
Einmal freigeschaltet, wird es im Reiter Branding der Organisation gesetzt. Der Reiter wird einem OEM-Administrator gezeigt und dem Eigentümer der Organisation, wenn sein Konto das Branding-Add-on trägt. Organisationsadministratoren und Einheitenverantwortliche erhalten ihn nicht.
| Reiter | |
|---|---|
| Predefined themes | Fünf fertige Themen - default, blau, rot, lila und grau - mit Vorschau, bevor Sie eines anwenden |
| Custom themes | Ihr eigener Markenname, Ihr Logo und Ihre Primärfarben |
Der Markenname erscheint in der oberen linken Ecke der Anwendung, das Logo im Kopfbereich und an der Organisation. Die vordefinierten Themen ändern die Navigationsleiste:



Eigene Themen gehen weiter: ein Markenname, ein hochgeladenes Logo und die zehn Abstufungen Ihrer Primärfarbe, mit einer Live-Vorschau neben dem Formular. Das Ergebnis lässt sich als JSON exportieren, so wird dieselbe Marke auf eine weitere Organisation angewendet, ohne sie erneut zu setzen.
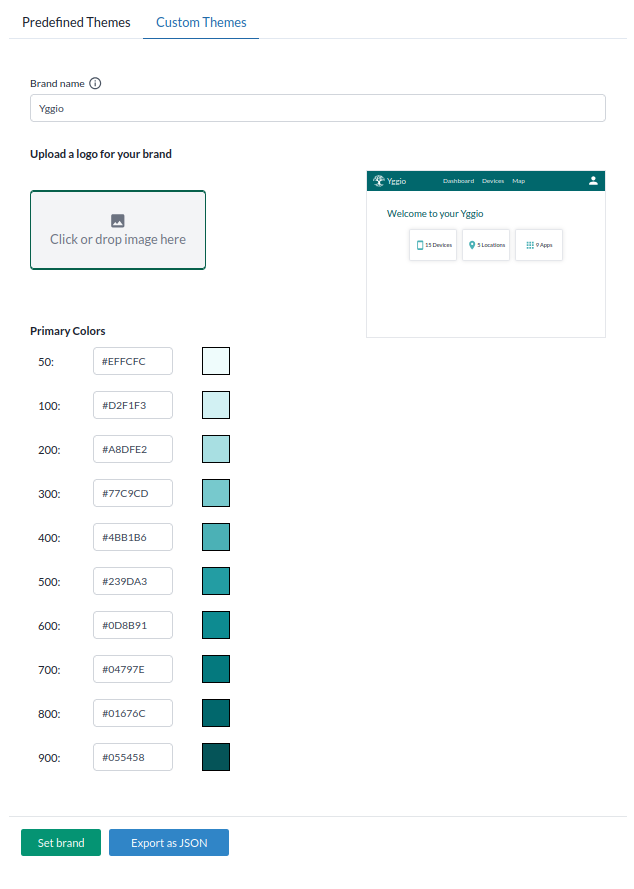
Hinweis: ein Benutzer, der mehreren Organisationen angehört, sieht immer die Standardmarke von Yggio, welche Marke diese Organisationen auch setzen.
Eine ausführlichere Anleitung gibt es im Schulungsmaterial.